美国AI安全协议引入四层监督机制,自愿承诺仍待执行细则
白宫与六家AI企业签署自愿安全承诺,列出内部控制、外部审计和董事会监督。争议转向审计独立性、整改透明度与违约后果。
作者 全球伯乐 News
资料整理
图片来源、署名与许可见正文图注
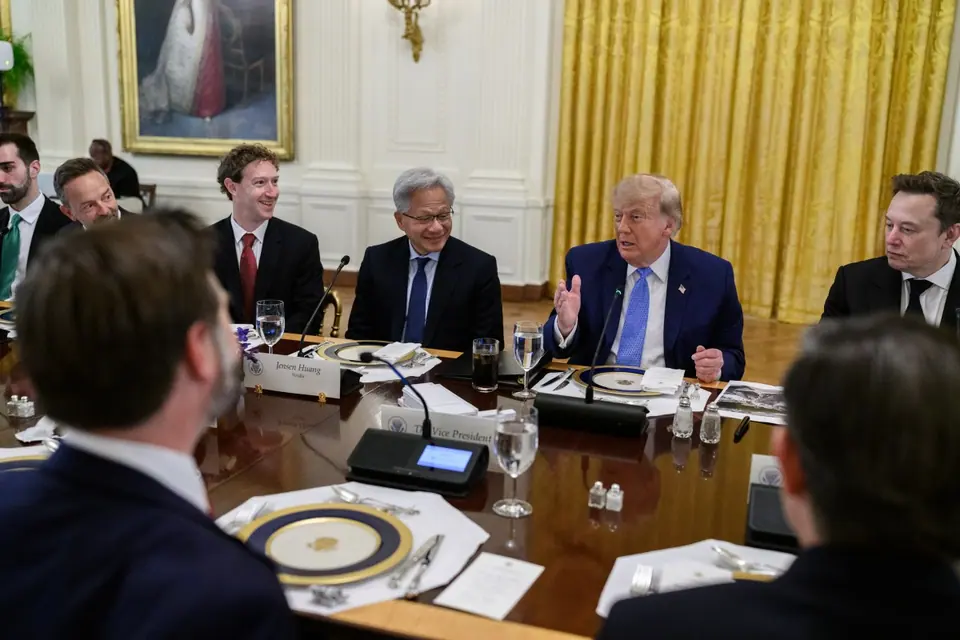
美国总统特朗普与六家人工智能企业负责人9月29日签署《白宫超级智能协议》,提出从内部控制到董事会监督的四层安全安排。协议签署页列有Google、Anthropic、Meta、OpenAI、xAI及英伟达。路透社10月3日的后续报道显示,争论焦点已经从企业是否承认风险,转向承诺由谁检查、发现问题后如何落实整改。12

图:2026年9月29日,美国华盛顿白宫东厅,特朗普主持人工智能主题午宴。摄影:Daniel Torok/白宫;官方图片及授权,美国政府作品。3
安全检查进入公司治理链条
协议要求企业在模型训练与部署期间监测网络、生物和化学等风险,由内部团队检查控制措施,再交独立外部审计者或评估者核验;独立董事会委员会接收报告并监督整改。企业还将定期开会制定标准,文本也为未来将这些措施写入法律或监管规则留下空间。1
这套安排的意义在于,将技术测试与管理层责任连接起来。不过,承诺设立审计机制,并不等于已经完成审计,也不意味着模型获得政府安全认证。协议未列明违反承诺的罚则;路透报道同样指出,文本没有解决具体执行机制。12
围绕这一缺口,各方判断不同。众议员罗·康纳向路透表示,审计者应向独立联邦机构报告;特朗普的AI顾问戴维·萨克斯则认为,现有证券法等法律可追究未处理问题的企业责任。安全倡议者担心,事后追责不能替代重大损害发生前的预防措施。这里的分歧是如何形成有效约束,而不只是是否安排一次检查。2
公众关切与政策表述同时变化
政治压力有明确的民意背景。9月22日公布的路透/益普索调查中,73%的受访美国成年人担心AI企业预防严重社会损害的措施不足。调查在线访问了1,277人,公布的误差范围为正负3个百分点。这反映的是公众态度,不能直接用来估算技术事故发生概率。4
同在9月29日,特朗普另行签署行政命令,要求联邦行政部门在非成文法文件等场景使用“超级智能”这一名称。命令现阶段沿用已有法律对人工智能的定义,并要求科学技术顾问在60天内提交新的立法定义建议。因此,名称变化本身不能作为技术已达到某种能力门槛的证明;它与企业安全协议也是两份不同文件。5
自愿框架并非首次出现。美国国家标准与技术研究院2023年发布的AI风险管理框架,本就面向设计、开发、部署和使用AI的组织,提供可自愿采用的风险管理方法。它说明企业已有组织风险工作的参考工具,却不能证明此次签署者已经落实承诺。6
从这些文件可以看出,后续最值得观察的是可验证的执行证据:审计者能接触哪些模型与测试记录,评估覆盖什么风险,问题由谁负责整改,以及外界能够获知多少结果。若这些信息长期停留在企业内部,公众难以区分真实改进与程序性承诺;若范围、方法和整改结果逐步公开,自愿机制才有可能形成可比较、可追踪的约束。这样的判断仍需等待实际执行材料,而不能仅凭签字作出结论。
来源与说明
-
2026-09-29 · White House Accord on Super Intelligence · 白宫协议原文,美国总统文献项目收录;签署文件扫描件 ↩ ↩2 ↩3
-
2026-10-03 · As public fears of AI grow, Trump digs in on voluntary safeguards · Reuters,AOL转载 ↩ ↩2 ↩3
-
2026-09-29 · President Donald J. Trump hosts a luncheon on Super Intelligence, September 29, 2026 · 白宫,官方照片与图注 ↩
-
2026-09-22 · Three out of four Americans say AI firms not doing enough to prevent disaster, Reuters/Ipsos poll finds · Reuters,StreetInsider转载 ↩
-
2026-09-29 · Inaugurating the Era of Super Intelligence · 白宫,第14434号行政命令 ↩
-
2023-01-26 · Artificial Intelligence Risk Management Framework (AI RMF 1.0) · 美国国家标准与技术研究院 ↩