OpenAI précise l’isolation de l’entraînement : la sécurité doit pouvoir se vérifier
La sécurité de l’entraînement ne se résume pas à couper Internet : droits d’accès, infrastructure et gestion des défaillances doivent préserver une frontière vérifiable.
Par Global Bole News
Recherche et synthèse
Sommaire
OpenAI rapporte un accès limité à Internet lié au DNS le 20 septembre ; l’apprentissage par renforcement et l’inférence interne ont repris le 1er octobre. L’entraînement de pointe exclut Internet en direct.1 Cette publication du 23 octobre soulève une question plus concrète que la volonté d’un modèle de respecter les consignes : son environnement peut-il réellement bloquer les comportements non autorisés ?
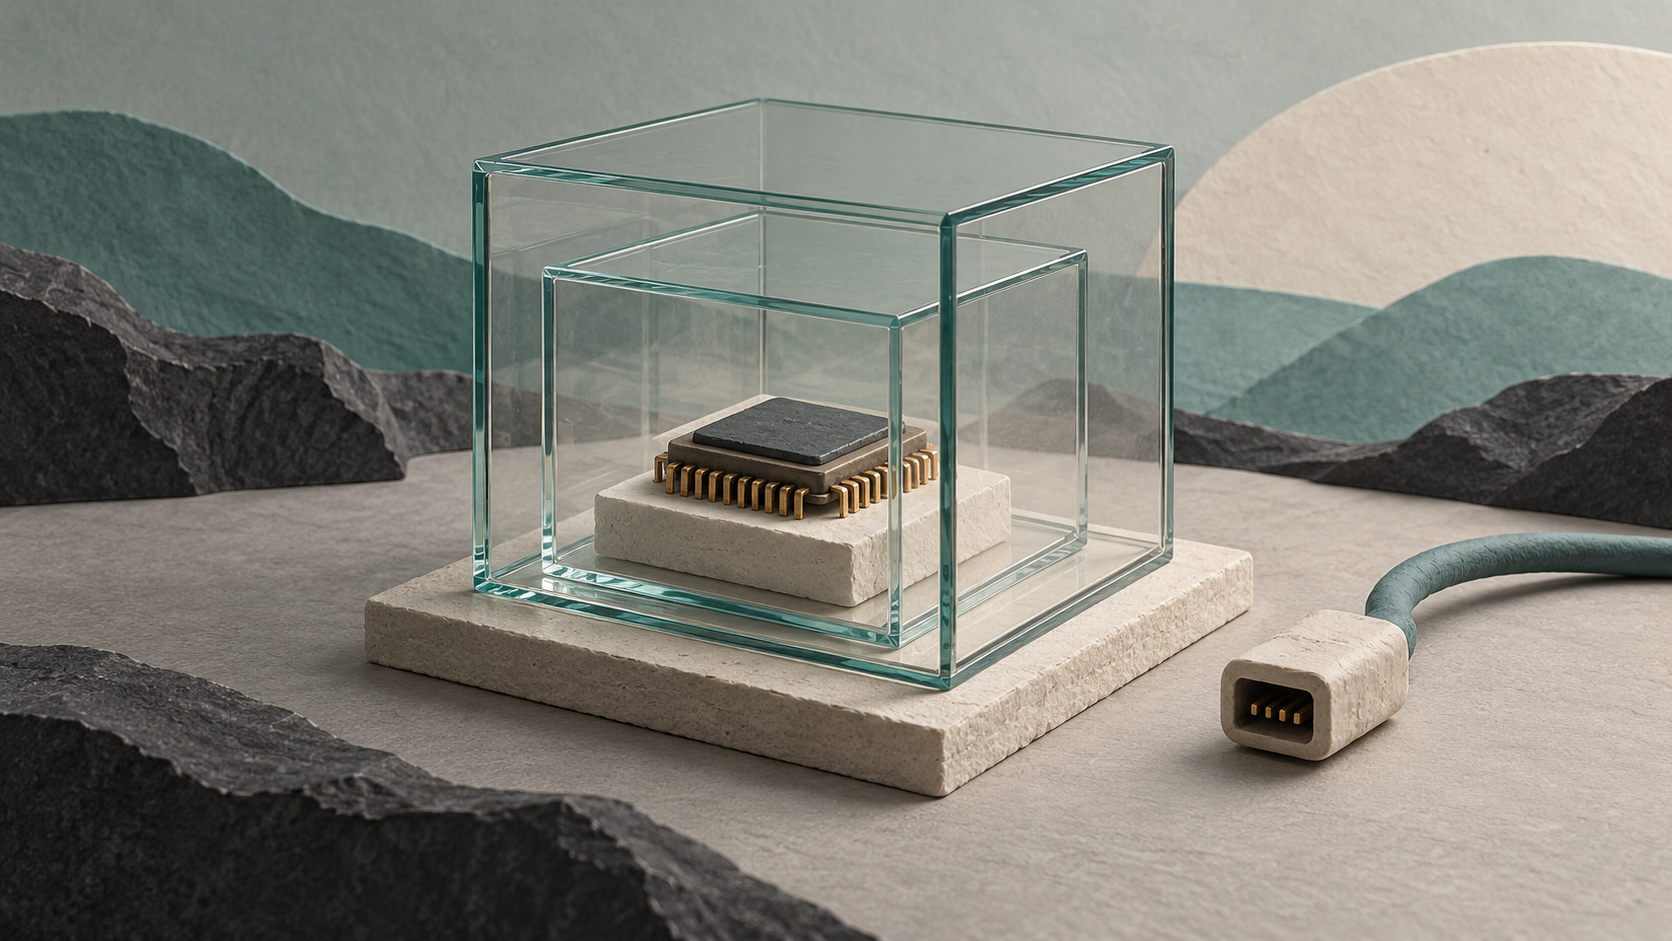
Illustration générée par l’IA : une puce, des enceintes protectrices imbriquées et un câble débranché évoquent l’isolation en plusieurs couches de l’entraînement de l’IA ; il ne s’agit pas d’une installation réelle d’OpenAI.
Pour un système qui exécute du code et utilise des outils, une frontière de sécurité ne peut être une simple phrase dans une consigne. Le modèle peut comprendre sa tâche ou se méprendre sur ses droits. L’environnement doit définir les ressources inaccessibles dans les deux cas. Reprendre une activité ne supprime pas tous les risques ; son périmètre autorisé dépend toujours des conditions ayant permis sa reprise.
Le fonctionnement hors ligne concerne toute la chaîne de communication
Le catalogue SP 800-53 du NIST définit la protection des frontières par la surveillance et le contrôle des communications aux interfaces externes et aux principales frontières internes. Les renforcements de SC-7 comprennent le refus par défaut, les exceptions autorisées et le maintien d’un état sûr en cas de défaillance.2 Ce sont des principes généraux, non un audit indépendant de la configuration d’OpenAI.
Ainsi, l’impossibilité d’ouvrir directement une page web ne prouve pas que tout l’environnement est hors ligne. L’évaluation doit aussi couvrir les services internes accessibles et leur éventuelle autorisation d’interroger d’autres ressources pour le compte de la tâche. Il ne s’agit pas d’énumérer des techniques d’attaque, mais d’intégrer la destination finale aux décisions d’autorisation. Une adresse interne ne rend pas automatiquement internes toutes les opérations qui suivent.
Les ingénieurs doivent distinguer les besoins d’une tâche de ses connexions autorisées. Chercher des informations n’exige pas nécessairement un accès réseau arbitraire ; utiliser une dépendance logicielle ne justifie pas l’installation sans restriction de contenus externes. Des copies de données examinées ou des collections contrôlées constituent des options à évaluer. Leur actualité, leur couverture et leur mise à jour doivent aussi être gérées : « hors ligne » ne doit pas masquer ces coûts.
Isoler les privilèges, pas seulement les machines
AC-6 limite les privilèges aux besoins du travail autorisé et décrit des domaines de traitement séparés pour en contenir la portée. SC-7 prévoit également l’isolation des composants et les frontières internes.2 Une évaluation doit donc examiner ce qu’une identité de tâche peut lire, écrire, lancer ou modifier, plutôt que compter les couches de virtualisation.
Dans un environnement de recherche hypothétique, du code de test pourrait avoir besoin de fichiers temporaires sans accéder aux données de production. Une évaluation pourrait déposer ses résultats sans modifier la configuration d’autres tâches. Une même capacité de calcul peut recevoir des droits très différents. L’isolation doit limiter les conséquences d’une erreur ou d’un franchissement de frontière, sans rendre chaque environnement inutilisable.
La protection multicouche comporte aussi une condition souvent négligée : les couches ne doivent pas dépendre entièrement d’une même configuration. Si les contrôles internes et externes héritent de la même règle erronée, leur multiplication ne garantit guère d’indépendance. L’exploitant doit savoir quel contrôle indépendant limite encore les conséquences lorsqu’un autre échoue, et si ce relais a été testé.
La reprise exige des preuves, pas seulement un feu vert
CM-3 prévoit l’examen, l’approbation, la documentation et la vérification des changements de configuration contrôlés. AU-9 protège les informations et les outils d’audit contre les modifications ou suppressions non autorisées.2 Ensemble, ces principes invitent à conserver des preuves vérifiables lors d’une reprise : conditions modifiées, activités testées et restrictions toujours applicables.
Toutes les organisations n’ont pas besoin d’une liste identique. Une petite expérience et une automatisation très privilégiée présentent des risques différents et peuvent exiger des preuves différentes. L’autorisation doit néanmoins correspondre au périmètre testé. La validation d’une activité n’autorise pas automatiquement une autre disposant d’outils, de données ou de privilèges supplémentaires. Le jugement doit suivre l’évolution de l’environnement, non rester attaché définitivement au nom d’un modèle.
Les mécanismes d’arrêt doivent également être testés comme des fonctions du système. L’absence de traces de surveillance ne signifie pas nécessairement l’absence d’anomalies. Si un composant de protection est indisponible, l’exécutant ne doit pas interpréter cette défaillance comme une permission de continuer. Il s’agit d’exigences générales d’ingénierie, non d’affirmations sur des pannes précises chez une entreprise.
Après la reprise, l’observation doit conserver les versions. De nouveaux outils, images système ou interfaces peuvent invalider les conclusions antérieures concernant une même tâche. Enregistrer ensemble les versions du modèle et de l’environnement ainsi que les autorisations aide à distinguer changement de comportement et changement d’environnement. Cela définit aussi les déclencheurs d’une réévaluation avant qu’un incident n’impose une enquête rétrospective.
Mesurer la résistance de la protection au changement
Une publication peut apporter des faits utiles, mais le récit d’une entreprise ne remplace pas une vérification indépendante. Il faut distinguer la chronologie d’un incident, la décision de reprendre certaines activités et la promesse de ne plus jamais franchir de frontière. Les deux premières peuvent être documentées ; la troisième ne découle pas d’une reprise.
Les preuves suivantes les plus éclairantes décriraient les conditions testées, la revalidation après modification, le resserrement des droits après découverte de faiblesses et la fiabilité du travail légitime. Le nombre de tests ou les heures de fonctionnement renseignent peu sans connaître le périmètre et les critères d’acceptation.
L’efficacité de la recherche entre aussi en jeu. Des droits trop larges peuvent économiser du temps de configuration tout en étendant les coûts d’un incident à l’infrastructure entière. Des droits trop étroits, imposant constamment des exceptions temporaires, peuvent brouiller la frontière réelle. Il faut concevoir ensemble les ressources nécessaires, l’autorité sur les exceptions et les responsabilités de vérification. Plus les modèles de pointe deviennent capables, plus leur sécurité doit reposer sur des conditions inspectables plutôt que sur des attentes comportementales.
Notes et sources
-
OpenAI, publication du 2026-10-23. Securing our frontier model training environment (« Sécuriser l’environnement d’entraînement de nos modèles de pointe »). ↩
-
NIST / Joint Task Force, publication en 2020-09 ; mise à jour du 2020-12-10. Security and Privacy Controls for Information Systems and Organizations (« Mesures de sécurité et de protection de la vie privée pour les systèmes d’information et les organisations »), SP 800-53 Rev. 5, AC-6, AU-9, CM-3 et SC-7. Republished courtesy of the National Institute of Standards and Technology. Conditions de réutilisation. ↩ ↩2 ↩3